Spam to nie tylko irytujący śmietnik w skrzynce, ale też jeden z najczęstszych punktów startowych ataków na użytkowników i firmy. Ja zwykle rozdzielam ten temat na trzy warstwy: zwykłe nachalne wiadomości, komunikaty podszywające się pod znane marki i wiadomości, które mają skłonić do kliknięcia, podania danych albo wykonania przelewu. W tym artykule pokazuję, jak odróżnić te przypadki, co naprawdę jest groźne i jakie działania dają spokój na co dzień.
Najkrótsza wersja jest prosta: rozpoznaj, nie klikaj, zgłaszaj
- Nie każda niechciana wiadomość jest atakiem, ale każda prośba o dane, kod lub szybkie działanie wymaga ostrożności.
- Największe ryzyko tworzą fałszywe linki, załączniki, presja czasu i podszywanie się pod bank, kuriera lub urząd.
- W Polsce podejrzane SMS-y można zgłaszać na numer 8080, a próbę wyłudzenia przez pocztę warto przekazać do odpowiednich kanałów zgłoszeń.
- Najwięcej daje połączenie filtrów, aktualizacji, wieloskładnikowego uwierzytelniania i nawyku weryfikacji nadawcy.
- W firmie dochodzą jeszcze standardy SPF, DKIM i DMARC oraz szkolenia, bo pojedynczy błąd użytkownika potrafi kosztować więcej niż cały pakiet narzędzi.
Czym jest niechciana korespondencja i gdzie kończy się zwykła reklama
Nie każda wiadomość wysłana bez Twojej zgody jest od razu incydentem bezpieczeństwa. Czasem to po prostu nachalny newsletter, czasem masowa kampania reklamowa, a czasem próba oszustwa, która wygląda jak zwykły komunikat od dostawcy usług. W cyberbezpieczeństwie interesuje mnie przede wszystkim ten trzeci przypadek, bo właśnie tam zaczyna się wyłudzanie danych, przejęcia kont i infekcje urządzeń.
W praktyce warto rozróżnić kilka kanałów, bo każdy działa trochę inaczej i niesie inne ryzyko. Email, SMS, komunikatory, wiadomości prywatne w social mediach i połączenia głosowe bywają używane do tego samego celu: skłonić odbiorcę do reakcji, zanim zdąży pomyśleć.
| Kanał | Typowy przykład | Najczęstsze ryzyko | Co zrobić najpierw |
|---|---|---|---|
| Fałszywa faktura, wiadomość o blokadzie konta, „zwrot podatku” | Wyłudzenie danych logowania, złośliwy załącznik, fałszywa płatność | Sprawdź nadawcę i domenę, nie otwieraj pliku z pośpiechu | |
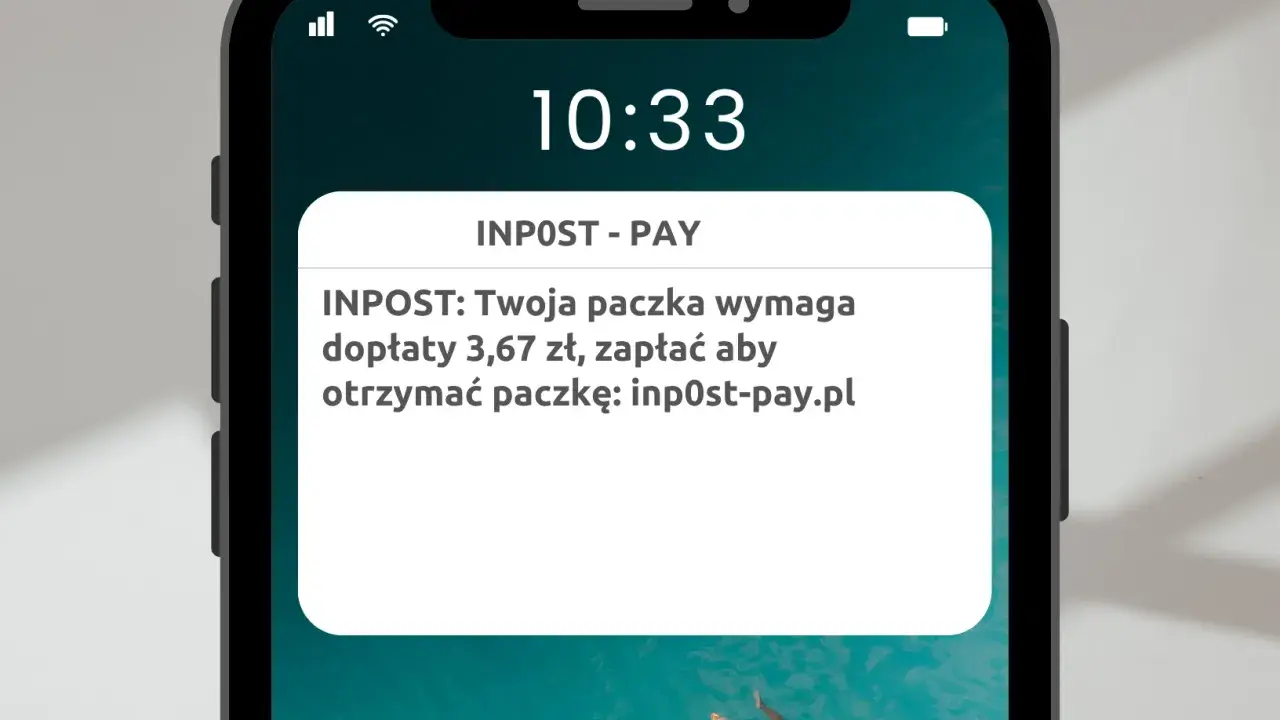
| SMS | Dopłata do paczki, pilna opłata, prośba o potwierdzenie | Smishing, czyli phishing przez wiadomości tekstowe | Nie klikaj od razu, wejdź do usługi własną drogą |
| Komunikatory i DM | „Twoje konto zostanie zablokowane”, „sprawdź nowy regulamin” | Podszycie się pod markę lub znajomego | Zweryfikuj nadawcę poza wiadomością |
| Połączenie głosowe | „Konsultant banku” lub „pomoc techniczna” | Socjotechnika, wyłudzenie kodów, nakłanianie do instalacji aplikacji | Rozłącz się i oddzwoń na oficjalny numer |
Ja patrzę na ten temat bardzo prosto: jeśli wiadomość chce wymusić szybkie działanie i jednocześnie prosi o dane, pieniądze albo instalację czegokolwiek, to przestaje być zwykłą reklamą, a staje się problemem bezpieczeństwa. To właśnie prowadzi nas do skutków, które użytkownik odczuwa dopiero po chwili, gdy szkoda jest już zrobiona.
Jakie szkody mogą wyrządzić masowe wiadomości
Najgorsze w tej kategorii zagrożeń jest to, że wiele osób wciąż kojarzy je głównie z irytacją, a nie z realnym ryzykiem. Tymczasem z pozoru banalna wiadomość potrafi uruchomić cały łańcuch zdarzeń: od kliknięcia w link, przez wpisanie hasła, aż po przejęcie konta, wyciek danych lub zainstalowanie złośliwego oprogramowania.
Według CERT Polska w 2022 r. zespół odebrał ponad 322 tysiące zgłoszeń dotyczących podejrzanych zjawisk w sieci, a większość stanowiły SMS-y z linkami. To dobrze pokazuje skalę problemu: nie mówimy o egzotycznym ataku na „kogoś innego”, tylko o codziennym szumie, w którym łatwo przeoczyć właściwy sygnał ostrzegawczy.
- Kradzież danych logowania - najczęściej zaczyna się od fałszywej strony logowania.
- Przejęcie konta - po zdobyciu hasła atakujący sprawdza pocztę, komunikatory i usługi płatnicze.
- Malware - złośliwy załącznik lub pobrany plik może zainstalować program szpiegujący albo ransomware.
- Fałszywa płatność - ofiara trafia na podrobiony panel, gdzie wpisuje dane karty lub autoryzuje przelew.
- Presja psychiczna - pośpiech, strach i zaskoczenie są częścią ataku, nie jego skutkiem ubocznym.
CERT Polska zwraca też uwagę na rzecz, którą łatwo źle zrozumieć: samo kliknięcie linku zwykle nie jest jeszcze tragedią, problem zaczyna się wtedy, gdy użytkownik wejdzie na podstawioną stronę i zrobi tam to, czego oczekuje oszust. To ważne rozróżnienie, bo przesuwa uwagę z paniki na konkretną ocenę ryzyka. A skoro wiadomo już, co jest stawką, trzeba nauczyć się wyłapywać ostrzeżenia zanim szkoda w ogóle się pojawi.
Po czym rozpoznać podejrzaną wiadomość bez zgadywania
Najlepsza obrona nie polega na zgadywaniu, tylko na sprawdzaniu kilku prostych sygnałów. Ja zwykle patrzę na nadawcę, ton wiadomości, adres linku, rodzaj prośby i to, czy ktoś próbuje mnie przyspieszyć emocjonalnie. Jeśli choć dwa z tych elementów są podejrzane, traktuję wiadomość jako ryzykowną.
| Sygnał ostrzegawczy | Dlaczego to niepokoi | Bezpieczniejsza reakcja |
|---|---|---|
| Presja czasu | „Masz 10 minut”, „konto zostanie zablokowane”, „dopłać natychmiast” | Zatrzymaj się i sprawdź sprawę innym kanałem |
| Adres nadawcy prawie taki sam jak prawdziwy | Jedna litera różnicy często wystarcza do podszycia się pod markę | Porównaj domenę znak po znaku, nie tylko nazwę wyświetlaną |
| Skrócony lub dziwny link | Ukrywa prawdziwy adres i utrudnia ocenę, dokąd prowadzi | Nie otwieraj go z wiadomości, tylko wejdź do usługi ręcznie |
| Prośba o kod SMS, hasło lub kod BLIK | Żaden poważny podmiot nie powinien wymuszać takiej autoryzacji przez wiadomość | Przerwij kontakt i zweryfikuj sprawę przez oficjalną aplikację |
| Załącznik z nietypowym rozszerzeniem | Pliki .html, .zip, .exe albo dokumenty z makrami są częstym nośnikiem malware | Nie otwieraj, dopóki nie potwierdzisz pochodzenia wiadomości |
| Język budzący emocje | Straszenie, obiecywanie nagrody albo wymuszanie reakcji to klasyczna socjotechnika | Odstaw wiadomość na bok i sprawdź ją na chłodno |
Praktyczny test jest prosty: czy nadawca ma prawo tego ode mnie wymagać, czy wiadomość przyszła w oczekiwanym momencie i czy mogę zweryfikować ją poza samym linkiem. Jeśli odpowiedź na choć jedno z tych pytań brzmi „nie”, nie podejmuję działania z wnętrza wiadomości. Taka ostrożność prowadzi już naturalnie do najważniejszej rzeczy: co zrobić, gdy komunikat wylądował w skrzynce albo na telefonie.
Co zrobić od razu, gdy wiadomość już dotarła
Tu liczy się prosty schemat działania, bez improwizacji. Najpierw zatrzymuję odruch kliknięcia, potem sprawdzam kanał, a dopiero później decyduję, czy wiadomość zignorować, zablokować, czy zgłosić jako incydent. Największy błąd to reagowanie w tym samym miejscu, w którym oszust próbuje kontrolować Twoją uwagę.
- Nie odpowiadaj i nie klikaj od razu - odpowiedź potwierdza, że skrzynka lub numer jest aktywny.
- Wejdź do usługi własną drogą - przez aplikację, zakładkę w przeglądarce albo zapisany adres, nie przez link z wiadomości.
- Oznacz wiadomość jako niechcianą - to pomaga filtrom i ogranicza podobne treści w przyszłości.
- Jeśli podałeś hasło, zmień je natychmiast - z bezpiecznego urządzenia i najlepiej razem z sesjami aktywnymi na innych sprzętach.
- Włącz lub sprawdź MFA - wieloskładnikowe uwierzytelnianie utrudnia przejęcie konta nawet po wycieku hasła.
- Jeśli otworzyłeś załącznik, wykonaj skan i aktualizację - system, przeglądarka i program pocztowy powinny mieć najnowsze poprawki.
- Jeżeli to SMS, przekaż go do właściwego kanału zgłoszeń - w Polsce funkcjonuje prosty numer do zgłaszania podejrzanych wiadomości tekstowych.
Jeżeli wiadomość dotyczy banku, płatności albo dostępu do pracy, nie załatwiaj sprawy z poziomu samego komunikatu. W takich sytuacjach lepiej otworzyć oficjalną aplikację, zadzwonić na znany numer albo zgłosić sprawę działowi IT, zanim oszust zrobi z tego serię kolejnych kroków. To prowadzi do kolejnego problemu: jak ograniczyć napływ takich wiadomości, zamiast tylko gasić pożary.
Jak ograniczyć ilość niechcianych wiadomości w domu i w firmie
W praktyce działa nie jeden „magiczny filtr”, tylko zestaw nawyków i konfiguracji. ENISA od dawna podkreśla podstawy: ostrożność wobec linków i załączników, aktualizacje, kopie zapasowe oraz wieloskładnikowe uwierzytelnianie. To nie brzmi efektownie, ale właśnie takie rzeczy robią największą różnicę, bo ograniczają zarówno liczbę wiadomości, jak i skutki pojedynczej pomyłki.
W domu
- Używaj osobnego adresu do zakupów, newsletterów i rejestracji w serwisach.
- Nie publikuj głównego adresu w jawnej formie na stronach, forach i profilach społecznościowych.
- Włącz filtry pocztowe i reguły porządkujące, ale nie polegaj wyłącznie na folderze „niechciane”.
- Korzystaj z MFA wszędzie tam, gdzie to możliwe, zwłaszcza w poczcie, banku i mediach społecznościowych.
- Aktualizuj system, przeglądarkę i aplikację pocztową, bo wiele kampanii wykorzystuje stare błędy.
- Jeśli serwis oferuje aliasy lub ukrywanie adresu, używaj ich do rejestracji w mniej zaufanych miejscach.
Przeczytaj również: Oszustwa zaliczkowe - Jak działają i jak się bronić?
W firmie
- Włącz SPF, DKIM i DMARC, czyli mechanizmy, które pomagają sprawdzić, czy wiadomość rzeczywiście pochodzi z domeny nadawcy.
- Stosuj bramki pocztowe i sandboxing, czyli otwieranie załączników w odizolowanym środowisku.
- Blokuj automatyczne przekazywanie poczty na zewnętrzne adresy, bo to częsty sposób cichego wynoszenia korespondencji.
- Szkol pracowników nie z teorii, tylko z realnych przykładów: faktur, dopłat, blokad kont i podszytych wiadomości od przełożonych.
- Ustal prostą ścieżkę zgłaszania podejrzanych maili, żeby użytkownik nie zastanawiał się, do kogo napisać.
- Ogranicz uprawnienia tam, gdzie się da, bo mniej dostępów oznacza mniejszą skalę szkody po błędzie.
To właśnie tutaj widać różnicę między pojedynczą reakcją a systemowym podejściem. Domowe nawyki chronią użytkownika, a firmowe standardy sprawiają, że jedna fałszywa wiadomość nie staje się incydentem na cały dział. Gdy jednak komunikat już przeszedł przez wszystkie warstwy obrony, trzeba wiedzieć, gdzie i kiedy go zgłosić.
Kiedy zgłosić incydent i jak działa to w Polsce
Nie każdą nachalną reklamę trzeba od razu zgłaszać jako atak, ale każdą próbę wyłudzenia warto potraktować poważnie. Jeśli wiadomość podszywa się pod bank, kuriera, urząd, operatora płatności albo prosi o kod, hasło czy instalację aplikacji, nie zostawiam jej bez reakcji. Gdy stawką są pieniądze lub konto, zgłoszenie powinno być tak samo naturalne jak blokada karty po zgubieniu portfela.
- Podejrzany SMS - przekaż go na numer 8080.
- Podejrzany email lub strona - zgłoś przez właściwy kanał obsługi incydentów, jeśli wiadomość wygląda na próbę phishingu.
- Konto służbowe - od razu poinformuj IT, bezpieczeństwo lub przełożonego, zanim wiadomość trafi do kolejnych osób.
- Bank, karta, płatność - kontaktuj się z instytucją niezależnym kanałem, nigdy przez numer lub link z wiadomości.
Jeśli wiadomość jest tylko uciążliwa, ale nie próbuje wyłudzić danych, zwykle wystarczy blokada nadawcy i filtr. Jeśli jednak widzisz elementy podszycia, presję lub próbę przejęcia konta, traktuj to jak incydent bezpieczeństwa, nie jak zwykły bałagan w skrzynce. Taka dyscyplina dobrze prowadzi do ostatniej rzeczy, która ma największe znaczenie na dłuższą metę.
Co naprawdę daje spokój na skrzynce i telefonie na dłużej
Po latach obserwowania tego tematu widzę jedną prostą prawdę: najwięcej zmienia nie pojedynczy program, tylko zestaw małych decyzji, które wykonujesz automatycznie. Oddzielny adres do rejestracji, włączone MFA, regularne aktualizacje, nieufność wobec niespodziewanych próśb i nawyk weryfikacji poza wiadomością to fundament, którego nie zastąpi żaden „inteligentny” filtr. Ja właśnie od tego zaczynam, bo to działa zarówno u pojedynczego użytkownika, jak i w środowisku firmowym.
Jeśli miałbym wskazać jeden praktyczny wniosek, byłby taki: nie próbuj walczyć z całą falą naraz, tylko zamknij najłatwiejsze wejścia. Gdy ograniczysz publiczne dzielenie się adresem, użyjesz silniejszego uwierzytelniania i przestaniesz reagować pod presją czasu, większość niechcianych wiadomości przestaje być realnym zagrożeniem, a staje się tylko szumem, który da się opanować.