SSL co to jest i dlaczego w praktyce częściej mówi się dziś o TLS? Najkrócej chodzi o szyfrowanie połączenia między przeglądarką a serwerem, żeby dane logowania, formularze i płatności nie były przesyłane w czytelnej formie. Ten temat ma znaczenie zarówno dla użytkownika, który chce rozumieć komunikaty przeglądarki, jak i dla właściciela strony, który musi zadbać o bezpieczeństwo, wiarygodność i poprawną konfigurację serwisu.
Najważniejsze fakty o SSL i TLS
- SSL to historyczna nazwa protokołu; dziś realnie używa się TLS.
- W przeglądarce najczęściej spotykasz HTTPS, czyli HTTP działające przez TLS.
- Certyfikat nie „szyfruje sam z siebie” całej strony, tylko pomaga uwierzytelnić serwer i uruchomić bezpieczny kanał.
- Obecnie za właściwy kierunek uznaje się TLS 1.2 i TLS 1.3; starsze wersje są przestarzałe lub zdeprecjonowane.
- Kłódka w pasku adresu nie oznacza, że strona jest uczciwa, tylko że połączenie jest szyfrowane.
- Największą różnicę robi nie sam zakup certyfikatu, ale poprawna konfiguracja i utrzymanie całego środowiska.
Czym jest SSL i dlaczego dziś mówi się raczej o TLS
W praktyce SSL jest nazwą, która została w języku potocznym, ale technicznie świat webowy dawno przeszedł na TLS. Oba terminy dotyczą ochrony transmisji danych, jednak SSL jest dziś określeniem historycznym, a nie rozwiązaniem, na którym warto budować nowe wdrożenia. Jeśli ktoś mówi o „certyfikacie SSL”, zwykle ma na myśli certyfikat używany przez TLS do zabezpieczenia połączenia HTTPS.
| Termin | Co oznacza | Jak patrzeć na to dziś |
|---|---|---|
| SSL | Starszy protokół szyfrowania połączeń | Nazwa historyczna, nie do nowych wdrożeń |
| TLS | Następca SSL, odpowiada za szyfrowanie i uwierzytelnienie | Aktualny standard komunikacji zabezpieczonej |
| HTTPS | HTTP działające nad TLS | Standard dla stron internetowych |
Według aktualnych standardów internetowych TLS 1.3 jest wersją referencyjną, a SSLv3 oraz TLS 1.0 i 1.1 zostały zdeprecjonowane. To ważne rozróżnienie, bo wiele osób nadal utożsamia „SSL” z każdym szyfrowaniem w sieci, a w praktyce najczęściej chodzi już o nowocześniejszy mechanizm TLS. Skoro wiadomo, że nazwa się zestarzała, warto zobaczyć, co dzieje się w tle, gdy przeglądarka otwiera zabezpieczoną stronę.

Jak przebiega zestawienie szyfrowanego połączenia
Mechanizm wygląda skomplikowanie tylko na papierze. W skrócie przeglądarka i serwer muszą najpierw uzgodnić zasady rozmowy, sprawdzić tożsamość serwera i dopiero potem ustalić wspólny klucz do szyfrowania. Dzięki temu ktoś podsłuchujący ruch w sieci widzi co najwyżej zaszyfrowany strumień danych, a nie treść logowania czy numer karty.
- Przeglądarka wysyła do serwera informację, jakie wersje i algorytmy obsługuje.
- Serwer odpowiada certyfikatem i proponuje parametry sesji.
- Przeglądarka sprawdza, czy certyfikat jest ważny, podpisany przez zaufane centrum certyfikacji i wystawiony dla właściwej domeny.
- Obie strony uzgadniają klucz sesyjny, który posłuży do szyfrowania dalszej komunikacji.
- Od tego momentu treść przesyłanych danych jest chroniona w trakcie transmisji.
W TLS 1.3 ten proces jest szybszy niż w starszych wersjach, bo typowe połączenie wymaga mniejszej liczby rund negocjacji. Przy wznowieniu sesji można zejść jeszcze niżej, czasem nawet do trybu 0-RTT, ale to rozwiązanie ma ograniczenia i nie nadaje się do każdego typu żądań. Właśnie dlatego sam szybszy handshake jest miły, ale bezpieczeństwo nadal zależy od poprawnej konfiguracji i od tego, czy serwer jest właściwie zaufany.
Co daje certyfikat i jak rozpoznać zaufaną stronę
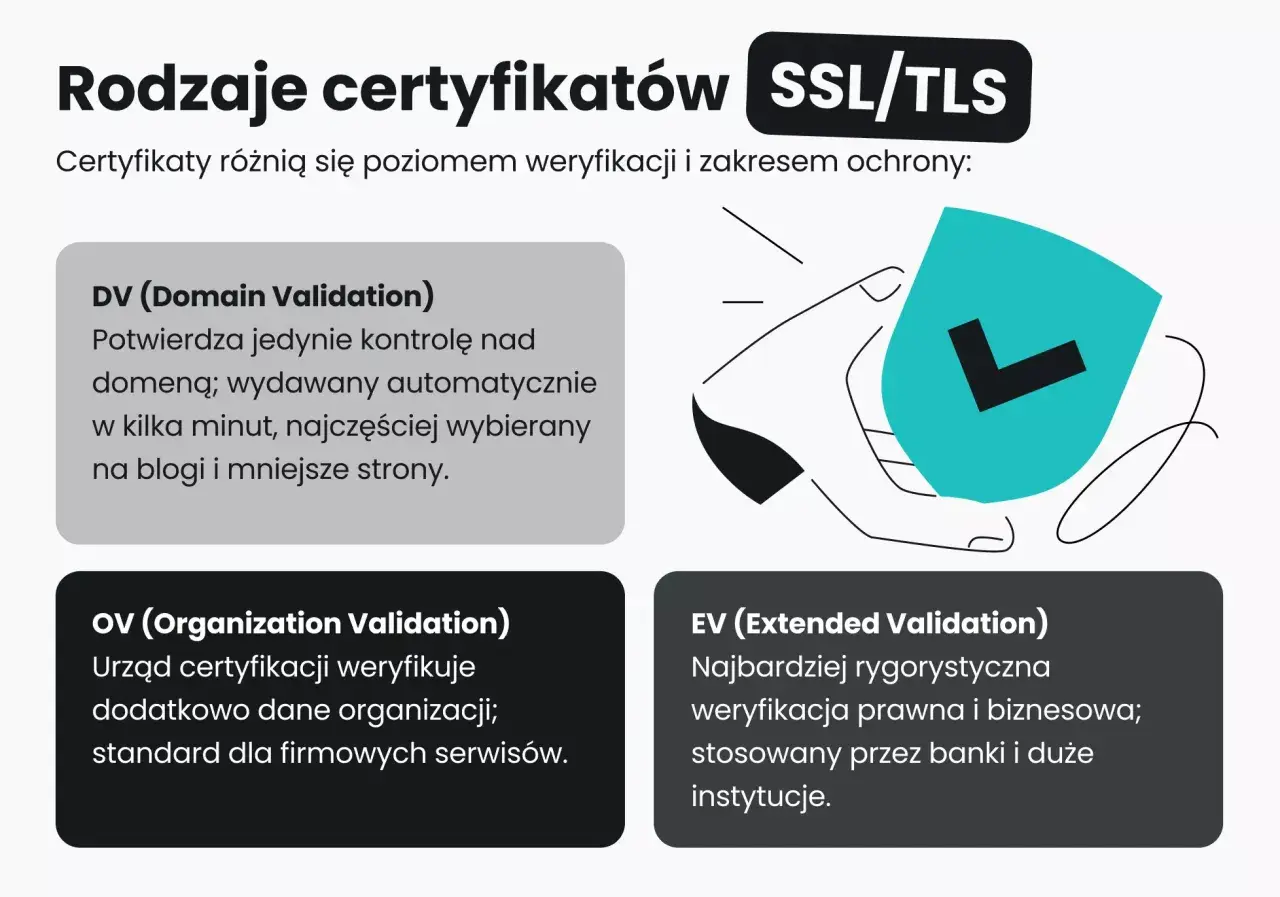
Certyfikat bywa mylony z samym szyfrowaniem, a to dwa różne elementy układanki. Certyfikat potwierdza, że serwer może używać określonego klucza publicznego i że ktoś zaufany poświadczył związek między tym kluczem a domeną lub organizacją. Nie zwiększa „siły szyfrowania” sam z siebie; różnica między typami certyfikatów dotyczy głównie zakresu weryfikacji, a nie samego faktu, czy połączenie jest zaszyfrowane.
| Typ certyfikatu | Co jest weryfikowane | Kiedy ma sens |
|---|---|---|
| DV | Kontrola nad domeną | Blogi, serwisy informacyjne, proste strony firmowe |
| OV | Domena i organizacja | Firmy, B2B, strony, na których ważna jest identyfikacja podmiotu |
| EV | Rozszerzona weryfikacja organizacji | Środowiska z dodatkowymi wymaganiami formalnymi i procesowymi |
Z mojego doświadczenia to właśnie tu pojawia się najwięcej nieporozumień: wiele osób sądzi, że „droższy certyfikat” automatycznie daje silniejsze szyfrowanie. W rzeczywistości przy zwykłym ruchu webowym ważniejsze są poprawny protokół, poprawna konfiguracja i brak błędów po stronie wdrożenia. Jeśli użytkownik widzi kłódkę, to znaczy tylko tyle, że połączenie jest szyfrowane i zweryfikowane w ramach przyjętego modelu zaufania, nie że strona jest z definicji uczciwa. To prowadzi do kolejnego, bardzo praktycznego pytania: co właściwie chroni SSL/TLS, a czego nie załatwia.
Gdzie szyfrowanie naprawdę pomaga, a gdzie nie wystarcza
Szyfrowanie połączenia rozwiązuje konkretny problem: ktoś po drodze nie powinien móc łatwo odczytać albo podmienić danych. To ogromna różnica przy logowaniu, w panelach administracyjnych, w sklepach internetowych i na stronach, które przetwarzają dane osobowe. Ale trzeba uczciwie powiedzieć, że TLS nie robi z serwisu twierdzy nie do zdobycia.
| Chroni | Nie chroni |
|---|---|
| Treści przesyłanych formularzy | Błędów aplikacji po stronie serwera |
| Hasła i dane sesyjne w trakcie transmisji | Złośliwego kodu już obecnego na stronie |
| Dane płatności przesyłane przez przeglądarkę | Phishingu z użyciem poprawnie zabezpieczonej domeny |
| Przed prostym podsłuchem w publicznej sieci Wi-Fi | Wycieków z bazy danych albo z panelu administracyjnego |
| Przed modyfikacją ruchu w trakcie transmisji | Nieprawidłowo skonfigurowanych uprawnień i luk w CMS |
To ważne rozróżnienie, bo sam symbol zabezpieczenia w przeglądarce nie powinien usypiać czujności. Strona może mieć poprawny certyfikat i nadal być niebezpieczna biznesowo albo technicznie. Dlatego ja zawsze traktuję TLS jako warstwę obowiązkową, ale nie wystarczającą. Następna sekcja pokazuje błędy, które najczęściej psują cały efekt.
Najczęstsze błędy i nieporozumienia
W praktyce problemy z SSL/TLS powtarzają się zaskakująco często, a większość z nich wynika nie z samego szyfrowania, tylko z niedopilnowanej konfiguracji. Jeśli obsługujesz własną stronę lub sklep, te punkty warto sprawdzić od razu.
- Kłódka nie oznacza wiarygodności - oznacza jedynie, że połączenie jest szyfrowane.
- Certyfikat dla innej domeny - przeglądarka ostrzega, bo nazwa w certyfikacie nie zgadza się z adresem strony.
- Wygasły certyfikat - po terminie ważności użytkownik widzi komunikat ostrzegawczy, nawet jeśli wcześniej wszystko działało poprawnie.
- Mixed content - strona ładuje część zasobów przez HTTP zamiast HTTPS, co osłabia efekt bezpieczeństwa albo blokuje elementy.
- Samopodpisany certyfikat na publicznej stronie - przydatny w testach, ale dla zwykłego użytkownika będzie źródłem ostrzeżeń.
- Stare protokoły - utrzymywanie SSLv3 albo TLS 1.0 i 1.1 to dziś zły kierunek; lepiej celować w TLS 1.2 lub 1.3.
- Mylenie bezpieczeństwa transportu z bezpieczeństwem aplikacji - HTTPS nie naprawi dziurawego CMS-a, słabych haseł ani braku aktualizacji.
Jeśli konfigurujesz własną stronę, te błędy opłaca się wyłapać zanim użytkownik je zobaczy, bo większość komunikatów przeglądarki obniża zaufanie szybciej, niż właściciel serwisu zdąży zareagować. I właśnie dlatego przy wdrożeniu liczy się nie sam certyfikat, ale cała otoczka techniczna.
Na co zwrócić uwagę, gdy konfigurujesz HTTPS w praktyce
Jeżeli miałbym wskazać najprostszy zestaw działań, od których warto zacząć, to byłaby to poprawna polityka HTTPS, automatyczne odnawianie certyfikatu i porządek w zasobach ładowanych przez stronę. To nie są ozdobniki. To rzeczy, które realnie decydują o tym, czy zabezpieczenie działa tak, jak użytkownik i przeglądarka oczekują.
- Wymuś przekierowanie z HTTP na HTTPS dla całej witryny.
- Upewnij się, że serwer obsługuje co najmniej TLS 1.2, a najlepiej także TLS 1.3.
- Włącz automatyczne odnawianie certyfikatu, żeby uniknąć przestojów po wygaśnięciu.
- Sprawdź subdomeny, API, panele administracyjne i zasoby zewnętrzne.
- Usuń mixed content, czyli wszystko, co nadal ładuje się po HTTP.
- Jeśli skala serwisu to uzasadnia, rozważ dodatkowe polityki bezpieczeństwa, takie jak HSTS.
Ja zwykle zaczynam właśnie od tych kilku punktów, bo one dają największy efekt przy najmniejszym ryzyku błędu. W praktyce dobrze wdrożone TLS/HTTPS chroni użytkownika przed podsłuchem i podmianą ruchu, ale dopiero połączenie certyfikatu, aktualnych protokołów i poprawnej konfiguracji tworzy sensowną warstwę bezpieczeństwa. Jeśli rozumiesz ten mechanizm, dużo łatwiej ocenić komunikaty przeglądarki i odróżnić prawdziwe zabezpieczenie od samej kłódki w pasku adresu.